Alerta por presunto espionaje a usuarios de Starlink: detectan actividad en México
Una investigación detectó anuncios dirigidos a conexiones de Starlink en México, presuntamente vinculados con una red de vigilancia digital.
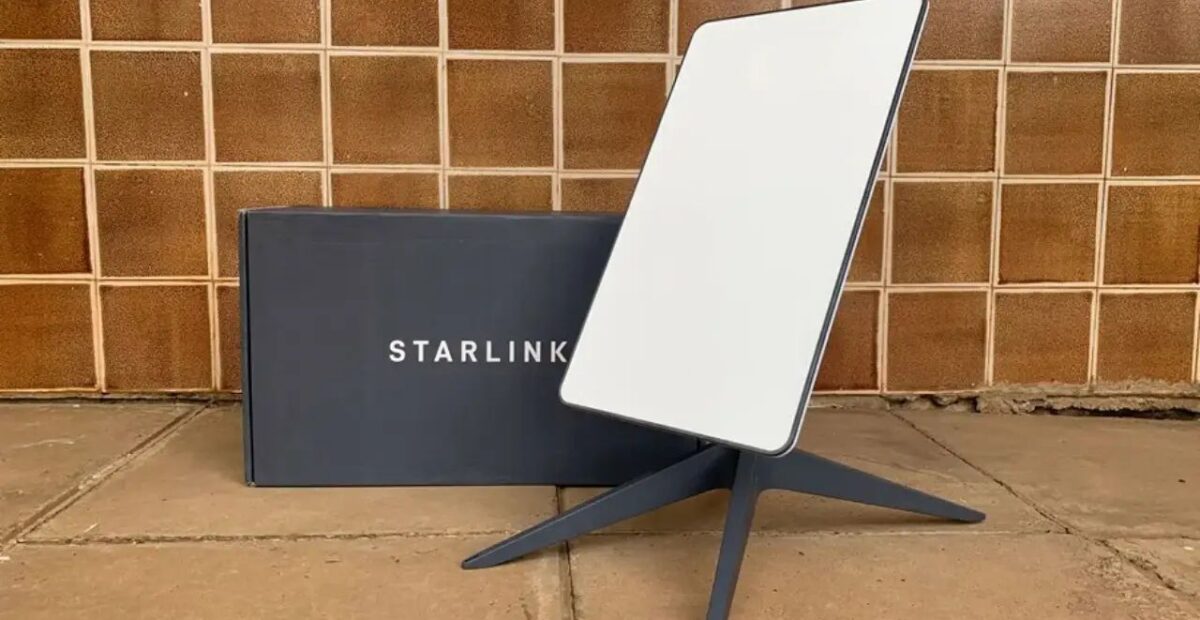
Una investigación de ciberseguridad identificó una posible operación de vigilancia que habría utilizado anuncios digitales para rastrear dispositivos conectados a Starlink, el servicio de internet satelital de SpaceX. Los investigadores detectaron actividad en México y otros países, aunque los registros disponibles no permiten determinar cuántas personas habrían sido vigiladas.
El informe, elaborado por TrendAI y publicado el 15 de octubre de 2026, vincula la actividad con Discover-Tech, una empresa israelí de tecnología publicitaria, y con un actor identificado como Shadow-Earth-79. Los hallazgos describen un posible uso de la infraestructura de publicidad digital para identificar dispositivos y, en determinadas circunstancias, facilitar la entrega de software espía.
La investigación no implica que los satélites o las antenas de Starlink hayan sido vulnerados. El mecanismo descrito aprovecha anuncios que aparecen en páginas web y aplicaciones, por lo que la conexión satelital funciona como una vía de acceso a internet, no necesariamente como el origen de la actividad maliciosa.
¿Cómo habrían utilizado los anuncios para rastrear a usuarios de Starlink?
La publicidad digital funciona mediante subastas automatizadas que ocurren en milisegundos. Cuando una persona abre una página o aplicación con espacios publicitarios, distintos compradores pueden participar para decidir qué anuncio se mostrará.
Durante ese proceso pueden circular datos técnicos, como la dirección IP, información aproximada sobre la ubicación y determinados identificadores del dispositivo, dependiendo de la plataforma y de sus configuraciones de privacidad.
Según los investigadores, el actor identificado como Shadow-Earth-79 habría comprado espacios publicitarios con una frecuencia inusualmente alta entre dispositivos conectados a Starlink. Este patrón llamó la atención porque permitiría concentrar los anuncios en conexiones asociadas con el servicio satelital.
El objetivo habría sido utilizar la infraestructura publicitaria para reconocer determinados dispositivos y establecer comunicaciones con servidores externos. Sin embargo, una dirección IP por sí sola no identifica necesariamente a una persona ni demuestra que su actividad haya sido vigilada.
¿Los anuncios podían instalar software espía sin que el usuario hiciera clic?
La investigación también identificó conexiones entre parte de la infraestructura publicitaria y sistemas asociados con Candiru, una empresa israelí conocida por desarrollar herramientas de vigilancia informática.
Por separado, Citizen Lab, un laboratorio de investigación de la Universidad de Toronto, y la firma de seguridad publicitaria Confiant documentaron anuncios relacionados con Discover-Tech que habrían servido para facilitar la entrega de software espía en determinados dispositivos.
En una investigación sobre equipos de la cadena de noticias Al Jazeera, Citizen Lab reconstruyó una secuencia de conexiones entre la infraestructura publicitaria, servidores asociados con Candiru y sistemas utilizados para controlar el software espía. El análisis documentó infecciones en 45 dispositivos con Windows entre 2024 y 2025.
Este mecanismo puede aprovechar vulnerabilidades del navegador para ejecutar código sin que la persona pulse el anuncio. Sin embargo, es importante distinguir ambos hallazgos: la investigación sobre el tráfico publicitario de Starlink no demuestra que los usuarios de ese servicio hayan sido infectados con software espía.
México concentró 557 pujas publicitarias detectadas
México figura entre los países donde TrendAI identificó una concentración elevada de pujas publicitarias asociadas con SHADOW-EARTH-79 en conexiones de Starlink.
De acuerdo con el informe, el actor obtuvo 557 de las 833 pujas ganadas registradas en el tráfico de Starlink geolocalizado en México, equivalentes al 66.9% de los eventos analizados. Los datos corresponden al registro de actividad publicitaria, no a personas individuales.
La cifra indica que el actor tuvo una participación considerable en las subastas publicitarias observadas para ese segmento de tráfico. No permite establecer cuántos usuarios mexicanos fueron identificados, si sus datos personales fueron obtenidos ni si alguno recibió software espía.
TrendAI también encontró que SHADOW-EARTH-79 fue el principal comprador de impresiones publicitarias en el tráfico de Starlink en 105 países, según el conjunto de datos analizado. Los investigadores consideraron que el patrón de compra era compatible con una operación de rastreo y recopilación de información, en lugar de una campaña publicitaria comercial convencional.
Google y otras plataformas retiraron a Discover-Tech
Las investigaciones también tuvieron consecuencias para la empresa señalada. Google, Comcast y otras compañías retiraron a Discover-Tech de sus plataformas publicitarias, mientras que IAB Europe la excluyó de su lista de proveedores autorizados, según los reportes publicados por Reuters.
Reuters informó el 27 de octubre de 2026 que seis personas familiarizadas con los hallazgos identificaron a Discover-Tech como la empresa detrás del nombre clave SHADOW-EARTH-79 utilizado por TrendAI. El informe original de TrendAI, publicado el 15 de octubre, no identificó públicamente a la compañía por su nombre.
La investigación abre interrogantes sobre los riesgos de privacidad que plantea la publicidad digital cuando los datos de las subastas se utilizan para localizar dispositivos o perfilar a sus usuarios. En el caso de México, los registros confirman actividad publicitaria vinculada con conexiones de Starlink, pero no acreditan por sí mismos que usuarios específicos hayan sido espiados o infectados.